
- Konu Yazar
- #1
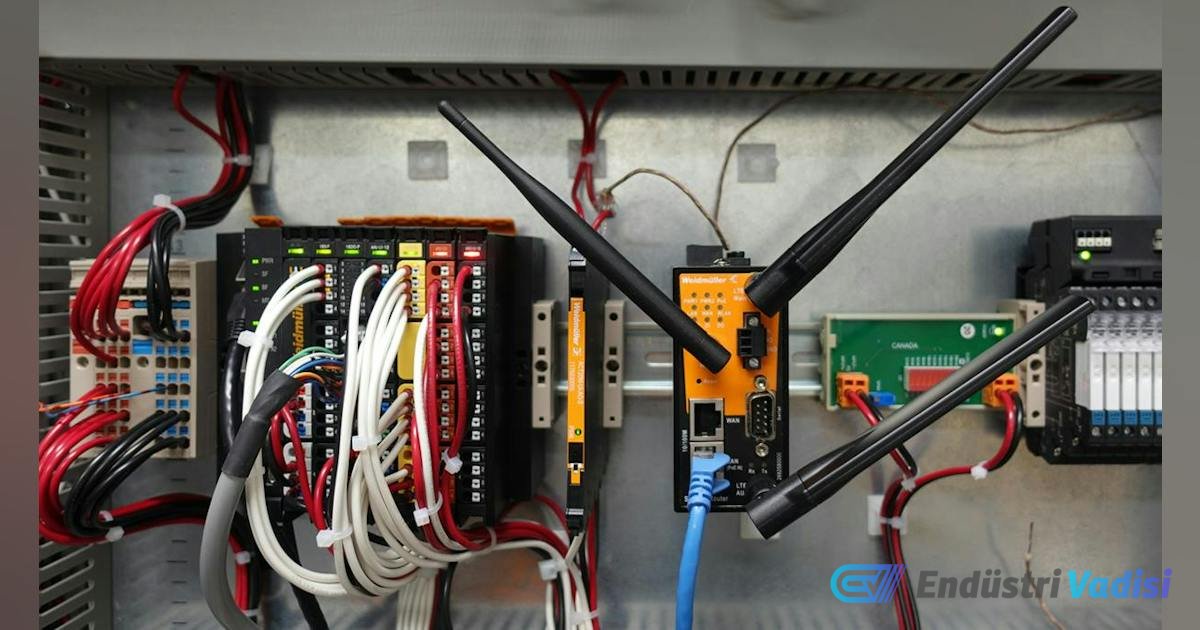
ABD'deki kritik altyapılara yönelik internete bağlı PLC'lere yapılan son saldırılar, medyada geniş yankı buldu. Manşetler, İran bağlantılı tehdit aktörleri ve ulusal güvenlik endişeleri üzerineydi. Bu endişeler geçerli olsa da, asıl önemli noktayı gölgede bırakma riski taşıyor: OT uzmanları için bu olayların detayları aslında yeni değil.
🤔 Geçiş Döneminde Bir Sektör
Bu olaylar, OT siber güvenliğinin bir geçiş döneminde olduğunu gösteriyor. Farkındalık 10 yıl öncesine göre çok daha yüksek; çoğu operatör siber güvenliğin önemini anlıyor. Ancak asıl zorluk, uygulamada yatıyor.
- Birçok kuruluşun politikaları, rehber belgeleri ve teknoloji yatırımları var.
- Yine de varlık görünürlüğünü sürdürmekte, uzaktan erişimi yönetmekte, kurtarma süreçlerini doğrulamakta ve OT'ye özgü uzmanlık oluşturmakta zorlanıyorlar.
Artık sorun farkındalık değil, operasyonel uygulama eksikliği.
🌐 Neden Hala İnternete Bağlı PLC'ler Var?
Su sistemlerine yapılan son saldırılar gibi olaylara verilen en yaygın tepkilerden biri, "Nasıl hala doğrudan internete bağlı bir PLC olabilir?" şaşkınlığıdır. Ancak su arıtma tesisleri, üretim tesisleri veya belediye altyapılarında zaman geçirmiş kişiler için durum farklıdır.
- Çoğu maruz kalan sistem, kasıtlı olarak bir siber güvenlik riski oluşturmak için kurulmadı.
- Bunlar, güvenilirlik, erişilebilirlik ve desteklenebilirliği sağlamak için onlarca yıllık operasyonel kararların sonucuydu.
- Uzaktan erişim, sorun giderme, seyahat maliyetlerini azaltma ve üçüncü taraflara destek sağlama amacıyla etkinleştirildi.
Her karar, alındığı anda mantıklıydı. Ancak zamanla, sistemin işletmecisi tarafından tam olarak anlaşılamayan istenmeyen bir maruz kalma durumuna yol açabilirler. Küçük ölçekli tesislerde, aynı kişiler hem su arıtma tesisini işletiyor hem de ağ yönetimi, SCADA yönetimi, uyumluluk raporlaması ve siber güvenlik görevlerini yerine getiriyor olabilir. Bu genellikle ihmalden değil, kaynak ve OT siber güvenlik uzmanı eksikliğinden kaynaklanır.
🧠 Uzmanlık Açığı: Asıl Zafiyet
Siber güvenlik sektörü, konuşmalarını genellikle teknoloji edinimi etrafında şekillendirir: uç nokta koruma, ağ izleme, güvenlik duvarı vb. Bu teknolojiler değerli olsa da, birçok kritik altyapı kuruluşu, personel arasında OT siber güvenlik uzmanlığı eksikliği gibi çok daha büyük bir sorunla karşı karşıyadır.
BT güvenliği ile OT güvenliği arasındaki fark çok büyüktür. Harika bir BT güvenlik uzmanı kimlik doğrulama, bulut ve kurumsal ağları yönetmeyi bilebilir, ancak şunlar hakkında hiçbir şey anlamayabilir:
- Kontrol mantığının korunması
- Operasyonel güvenlik
- Endüstriyel iletişim
- Mühendislik iş akışları
- Bakım
- Erişilebilirlik
Bu bilgi olmadan bir siber güvenlik tavsiyesini uygulamak çok zor olabilir. Bu uzmanlık açığı, özellikle küçük belediyeler ve kamu hizmetleri için sorunludur.
🤝 Üçüncü Taraf Erişimi: Unutulan Saldırı Yüzeyi
İnternet üzerinden erişilebilen PLC'ler ve diğer endüstriyel sistemler söz konusu olduğunda, vurgu genellikle söz konusu varlıklara yapılır. Ancak birçok OT olayı, başlangıçta meşru nedenlerle oluşturulan yetkili uzaktan erişim noktaları nedeniyle meydana gelir.
- Sistem entegratörleri, OEM'ler, yükleniciler ve servis sağlayıcılar genellikle devreye alma, sorun giderme, güncelleme ve diğer bakım görevlerini gerçekleştirmek için erişime ihtiyaç duyarlar.
- Bu erişim oldukça faydalı olabilir, ancak uygun şekilde yönetilmezse bazı riskler oluşturabilir.
Yaygın sorunlar arasında, birkaç yıl önce kurulan ve o zamandan beri düzenli olarak gözden geçirilmeyen uzaktan destek çözümleri yer alır. Bu incelemelerden bazıları, birkaç dış personel tarafından erişilen paylaşılan hizmet hesaplarının doğrulanması olabilir ve mevcut organizasyonel gereksinimleri aşan aşırı ayrıcalıklı erişime de yol açabilir.
Kuruluşların başlayabileceği en kolay soru şudur: "Şu anda OT ortamımıza hangi üçüncü tarafların erişimi var ve en son ne zaman inceledik?" Çoğu zaman, cevabın göründüğü kadar basit olmadığı ortaya çıkar. Ortamın etkin yönetimi, tüm üçüncü taraf erişim noktalarının düzenli olarak gözden geçirilmesini, her birinin belgelenmiş sahipliğini ve uygun erişim onay süreçlerini, ayrıca OT ortamındaki harici faaliyetleri izleme ve denetleme yeteneğini gerektirir.