
- Konu Yazar
- #1
🛡️ Siber Direnç Yasası (CRA) ve Endüstriyel Otomasyon
Avrupa Birliği'nin yürürlüğe koyduğu Siber Direnç Yasası (CRA (EU) 2024/2847), dijital ürünler için yeni siber güvenlik standartları getiriyor. Bu yasa, 2026'dan itibaren aşamalı olarak uygulanacak ve üreticilerin ciddi güvenlik olaylarını raporlamasını, ürünlerini siber saldırılara karşı korumasını ve yaşam döngüsü boyunca güvenlik güncellemeleri sunmasını zorunlu kılıyor. Özellikle endüstriyel otomasyon sistemleri için büyük önem taşıyan bu düzenleme, Leuze gibi sensör üreticilerini ürün geliştirme süreçlerini yeniden şekillendirmeye itiyor.
🚀 Leuze'nin CRA'ya Uyum Süreci: Güvenlik Odaklı Yaklaşım
Leuze, CRA gereksinimlerini erken aşamada ürün geliştirme ve üretim süreçlerine entegre etti. Şirketin uzun yıllara dayanan iş güvenliği (kişisel koruma) alanındaki uzmanlığı, sistem ve ağları harici saldırılara karşı koruyan güvenlik süreçlerine geçişini kolaylaştırdı. Leuze'nin bu konudaki temel stratejileri şunlardır:
- Tasarım Gereği Güvenlik (Security by Design): Dijital ürünler, siber güvenliğin en güncel standartlarına uygun olarak geliştiriliyor. Sensör mimarisi, güvenli önyükleme ve dosya sistemleri gibi özelliklerle güçlendirildi. Yüklenen yazılım, cihaz donanımındaki güvenlik özellikleriyle doğrulanıyor ve sensörlerdeki veriler kurcalanmaya karşı korunuyor. Ayrıca, sensörlerin iletişim kanalları üzerinden şifreli veri iletimi sağlanıyor.
- Varsayılan Güvenlik (Security by Default): Fabrika ayarları siber güvenliğe uygun olarak tasarlanıyor ve tüm isteğe bağlı arayüzler devre dışı bırakılıyor. Her kullanıcı erişimi kimlik doğrulaması gerektiriyor. Sensörler, istenildiği zaman fabrika ayarlarına sıfırlanabiliyor ve müşteri verileri silinebiliyor.
- Güncellenebilirlik: Çalışır durumdaki dijital ürünler, en son güvenlik standartlarına göre güncellenebiliyor. Güncellemeler, uygun olduğunda proses arayüzü üzerinden etkinleştiriliyor. Bir güncelleme başarısız olursa, sistem önceki güvenli durumuna geri dönüyor.
💡 Ürün Geliştirmede Değişen Yaklaşım
Yeni sensörlerin geliştirme sürecinin her aşamasına güvenlik hususları dahil ediliyor:
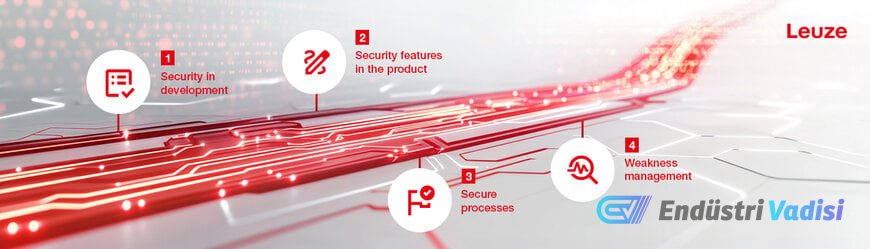
- Sistematik Tehdit Analizi: Potansiyel saldırı senaryolarını inceleyen ve değerlendiren bir risk matrisi oluşturuluyor.
- Saldırı Yüzeylerini En Aza İndirme: Ürün geliştirme aşamasından itibaren katı güvenlik gereksinimleri entegre ediliyor.
- Güvenlik Güncellemeleri Sağlama: Sensörlerin tüm hizmet ömrü için yaşam döngüleri tanımlanıyor. Bu yaşam döngüleri, destek süresini ve ürün ardıllığını belirliyor. Müşterilerin, ürünlerin planlanan hizmet ömrü boyunca düzenli güncellemeler alması sağlanıyor.
- Dokümantasyon: Müşterilerin ürünleri güvenli bir şekilde kullanmalarına yardımcı olmak için her ürün için kapsamlı dokümantasyon oluşturuluyor.
- Güvenlik Açığı Yönetimi ve Raporlama: Güvenlik açıklarını belirlemek ve yönetmek için süreçler oluşturuldu ve CRA'da belirtilen süreler içinde acil durumlarda hızlı raporlama sağlanıyor.
🤝 Leuze'den Müşterilere Destek
Leuze, CRA'nın tam olarak uygulanmasına kadar geçiş döneminde ürün kullanıcılarına rehberlik ediyor. Sensör üreticisi, gereksinimler hakkında bilgi sağlıyor ve en iyi uygulama yaklaşımlarını paylaşıyor. Müşteriler, CRA ile ilgili sorularında (uygun ürünlerin seçilmesinden mevcut sistemlere güvenli entegrasyonuna kadar) rehberlik alıyor. Bu hizmetler şunları içeriyor:
- Özelleştirilmiş Danışmanlık: Uzmanlar, müşterilere sistemlerini ve bileşenlerini değerlendirmede yardımcı oluyor.
- Uygulama Önerileri: Sensörlerin ve kontrol sistemlerinin güvenli bir şekilde nasıl çalıştırılacağına dair özel rehberlik sağlanıyor.
- Dokümantasyon Desteği: Müşterilere gerekli teknik dokümantasyonu hazırlamada yardımcı olunuyor.
- Raporlama Prosedürleri Hakkında Bilgi: Güvenlik olaylarının nasıl raporlanacağı ve acil bir durumda hangi adımların atılacağı açıklanıyor.