
Süeda Asil
Kurumsal
- Konu Yazar
- #1
🔒 AB Siber Dayanıklılık Yasası'na Uyum Artık Çok Kolay!
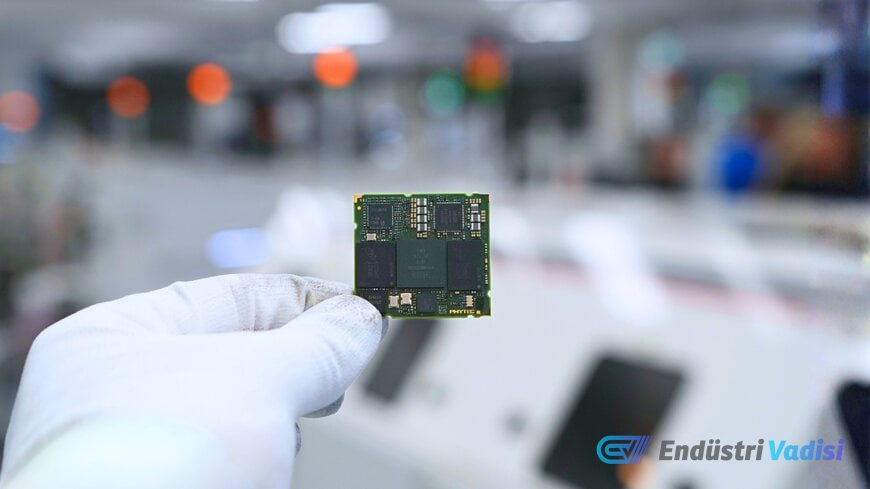
PHYTEC Messtechnik GmbH, ML!PA Consulting GmbH ile stratejik ortaklık yaparak, üreticilerin yeni yürürlüğe giren AB Siber Dayanıklılık Yasası (CRA) gerekliliklerini karşılamalarına yardımcı olacak phyHUB adlı yönetilen cihaz yönetim platformunu tanıttı. Yedi haneli bir başlangıç yatırımıyla desteklenen bu platform, ML!PA'nın L-IoT mimarisi üzerine inşa edildi ve müşterilerin altyapı kurmasına gerek kalmadan bir operasyon katmanı sunuyor.
🚨 24 Saat İçinde Bildirim Zorunluluğu!
11 Eylül 2026'dan itibaren CRA, dijital öğeler içeren ürünlerin üreticilerinin aktif olarak istismar edilen güvenlik açıklarını 24 saat içinde bildirmesini zorunlu kılıyor. phyHUB, bu sıkı operasyonel son teslim tarihlerini karşılamak için kritik yaşam döngüsü yetenekleri sunuyor:
- İmzalı, aşamalı ve geri alma özellikli kablosuz (OTA) güncellemeler
- Filo sağlığı izleme
- Otomatik yazılım malzeme listesi (SBOM) güvenlik açığı eşleştirme
☁️ Çok Kiracılı ve Donanımdan Bağımsız Çözüm
ML!PA'nın standart tek kiracılı kurulumlarından farklı olarak phyHUB, tamamen PHYTEC tarafından yönetilen ve Avrupa'daki Microsoft Azure'da barındırılan çok kiracılı, donanımdan bağımsız bir platform olarak çalışıyor. Bu sayede şirketler, temel BT altyapısını yönetme yükü olmadan, üçüncü taraf donanımlar ve eski kurulu tabanlar dahil olmak üzere cihaz filoları üzerinde kontrol sahibi olabiliyor.
Hizmet, PHYTEC'in Almanya'nın Mainz kentindeki bakım operasyonlarıyla doğrudan entegre oluyor. Burada, modüller sevk edilmeden önce güven kökü anahtar üretimi, şifreleme ve güvenli önyükleme provizyonu fiziksel olarak gerçekleştiriliyor. PHYTEC modülleri için referans entegrasyonlar 2026'nın dördüncü çeyreğinde kullanıma sunulacak ve electronica ile SPS gibi sektör etkinliklerinde canlı demolar yapılacak.
⚖️ CRA'nın Önemi ve phyHUB'ın Rolü
AB Siber Dayanıklılık Yasası (CRA), ürün siber güvenliğini gönüllü bir en iyi uygulamadan katı bir yasal yükümlülüğe dönüştürüyor. Tam CE işareti gereklilikleri Aralık 2027'de yürürlüğe girecek olsa da, Madde 14 raporlama aşaması zaten aktif durumda. Bu, üreticileri ciddi olayları ve aktif olarak istismar edilen güvenlik açıklarını Avrupa Birliği Siber Güvenlik Ajansı'nın (ENISA) Tek Raporlama Platformu aracılığıyla 24 saat içinde açıklamaya zorluyor.
Bu yeni raporlama yükümlülüklerine uyulmaması, 15 milyon Euro'ya kadar veya bir şirketin önceki mali yıla ait toplam dünya çapındaki yıllık cirosunun %2,5'i kadar ciddi idari para cezalarına yol açabilir. Gömülü sistem üreticileri için, sağlam bir uzaktan yönetim katmanı olmadan bu 24 saatlik raporlama penceresine uymak neredeyse imkansızdır. Dağıtılmış bir uç cihazda bir güvenlik açığı bulunduğunda, üreticinin hangi yazılım bileşenlerinin çalıştığını (SBOM'lar aracılığıyla) tam olarak bilmesi ve sahaya anında kriptografik, hataya dayanıklı bir OTA yaması dağıtabilmesi gerekir. Güven kökünü fiziksel üretim noktasında demirleyerek ve bunu sürekli bir Ortak Güvenlik Açıkları ve Açıklıkları (CVE) değerlendirme hizmetine bağlayarak, phyHUB gibi platformlar, endüstriyel orijinal ekipman üreticilerinin (OEM'ler) eskiyen ürün filolarını güvenli bir şekilde güncelleyememeleri nedeniyle Avrupa pazarından dışlanmasını önler.