
- Konu Yazar
- #1
OT Güvenliğinde Görünürlük Neden Anahtar?
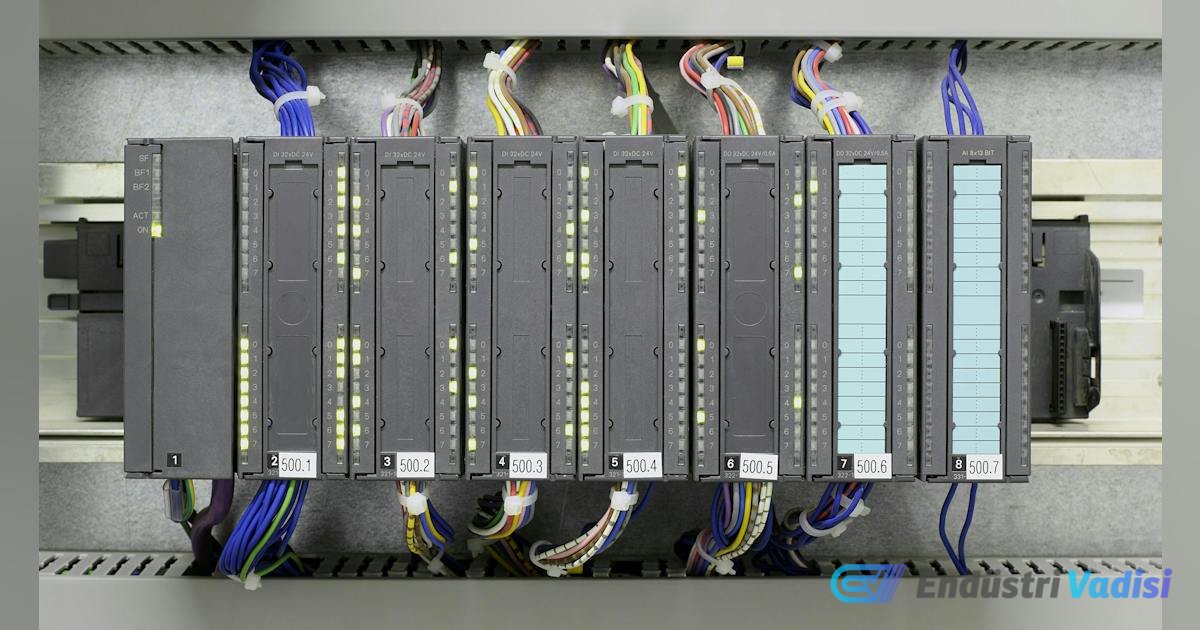
OT sistemlerindeki zafiyetler ve siber güvenlik uzmanlığı eksikliği, siber olayların potansiyelini artırıyor. Özellikle üçüncü taraf erişimi, göz ardı edilen bir saldırı yüzeyi olarak karşımıza çıkıyor. Bu zafiyetleri kapatmanın ilk adımı, varlık görünürlüğü sağlamaktır.
- PLC'ler ve uzak terminal üniteleri
- İnsan makine arayüzleri (HMI) ve mühendislik iş istasyonları
- Endüstriyel anahtarlar
- Uzak erişim ağ geçitleri ve kablosuz bağlantılar
- Üçüncü taraf bağlantıları
Yapılan birçok OT değerlendirmesinde, en önemli bulgular karmaşık siber güvenlik riskleri değil, bilinmeyen cihazlar, unutulmuş uzak erişim yolları, güncel olmayan mühendislik istasyonları ve desteklenmeyen sistemlerdir. Gelişmiş siber güvenlik önlemlerinden önce, mevcut sistemlerin belirlenmesi şarttır.
Derinlemesine Savunma Modeli: Katmanlı Güvenlik
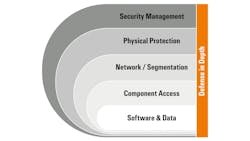
Derinlemesine Savunma modeli, sistemleri ve ağları çeşitli tehditlerden korumak için stratejik bir yaklaşımdır. Farklı seviyelerde potansiyel saldırıları tanımak, önlemek veya hafifletmek amacıyla birden fazla güvenlik katmanı uygulanır. Tek bir güvenlik önlemi, bir sistemi tamamen korumak için yeterli değildir.
PLC Mantık Değişikliklerini Takip Edin
Saldırganların bir süreci bozmak için özel kötü amaçlı yazılımlara ihtiyacı yoktur. Ayar noktalarını, alarm limitlerini, kontrol mantığını, iletişim ayarlarını veya güvenlik fonksiyonlarını değiştirmek, fiziksel süreci doğrudan etkileyebilir. Yalnızca ağ izleme bunu yakalayamaz. Kuruluşunuzun aşağıdaki mekanizmalara sahip olup olmadığını düşünmelisiniz:
- Kontrolör mantığındaki değişiklikleri izleme
- Yapılandırma değişikliklerini gerçekleştirme
- Donanım yazılımı güncellemelerini yapma
- Güvenlikle ilgili parametreleri ayarlama
- Mühendislik iş istasyonu indirmeleri
- İletişim yapılandırmasında değişiklikler yapma
Kontrolör programında beklenmedik bir değişiklik olması durumunda, kuruluşun haftalar sonra sorun giderme sırasında değil, hemen bilgilendirilmesi gerekir.
Kontrolör mantığının ve yapılandırmasının doğrulanmış bir temelini oluşturun, ardından çalışan varlıkları sürekli olarak buna karşı karşılaştırın. Donanım yazılımı, güvenlik parametreleri ve mühendislik iş istasyonu indirmelerindeki değişiklikleri takip edin.
Her sapma üç soruyu yanıtlamalıdır: kim değiştirdi, ne zaman değiştirildi ve onaylandı mı? Yetkisiz bir değişikliği haftalar sonra sorun giderme sırasında değil, dakikalar içinde öğrenmek istersiniz. Birçok operatör için, binlerce işaretlenmiş IP bağlantısından ziyade, beklenmedik bir mantık değişikliği daha eyleme geçirilebilirdir.
Sadece Önlemeye Değil, Kurtarmaya Odaklanın
Birçok siber güvenlik tartışması önlemeye odaklanır. Ancak dayanıklılık, kurtarma yeteneği ile ilgilidir. Hiçbir program her olayı durduramaz, bu nedenle kurtarma yeteneği dayanıklılığın gerçek ölçüsüdür. Basit bir soru sorun: En son ne zaman bir PLC'yi yedekten geri yükledik? Birçok kuruluş titizlikle yedekleme yapar ancak geri yüklemeyi asla test etmez. Tatbikatlar şunları kapsamalıdır:
- Kontrolör programları
- HMI yapılandırmaları
- Geçmiş veritabanları ve SCADA sunucuları
- Mühendislik iş istasyonu görüntüleri
- Ağ cihazı yapılandırmaları
Hızlı bir şekilde geri yükleme yapmak, kısa bir kesinti ile kamu güvenliği olayı arasındaki fark anlamına gelebilir.
Gönüllü Rehberliğin Sınırları ve Uygulama Zorlukları
Son on yılda, hükümet kurumları ve endüstri kuruluşları tarafından birçok siber güvenlik tavsiyesi yayınlandı. Çoğu teknik olarak sağlam olsa da, zorluk uygulamadadır. Özellikle küçük belediye hizmetleri için personel eksikliği nedeniyle uygulama zorluğu yaşanır. Belgeler ne yapılacağını söyler ancak nadiren kimin yapacağını belirtir:
- Uzak erişimi kim onaylar ve üçüncü taraf hesaplarını kim denetler?
- Kontrolör mantık değişikliklerini ve yedeklemeleri kim onaylar?
- Kurtarma tatbikatlarını kim yürütür ve varlık envanterini kim tutar?
Adlandırılmış sahipler olmadan, kuruluşlar kağıt üzerinde uyumlu ancak pratikte kırılgan hale gelir ve güçlü programlar bile bozulur. Birçok "teknik" başarısızlık aslında yönetim başarısızlıklarıdır.
Gözden Kaçan Ders: Uzmanlık ve Sorumluluk
Kritik altyapı operatörlerini etkileyen son PLC ile ilgili olaylar, yeni bir tehdidin kanıtı olarak görülmemelidir. Bunlar, aşağıda listelenen eski sorunların kanıtıdır:
- İnternet erişimli operasyonel varlıklar
- Kötü yönetilen uzak erişim
- Zayıf varlık görünürlüğü
- Test edilmemiş kurtarma prosedürleri
- OT siber güvenlik uzmanlığı eksikliği
Bunlar, kritik altyapı genelinde mevcut sistemik sorunlardır. Önümüzdeki on yılda dayanıklılıklarını artıracak kuruluşlar, siber güvenliğe en çok harcama yapanlar değil, operasyonel ortamlarını anlayan, OT'ye özgü uzmanlığa sahip olan, varlık görünürlüğünü sürdüren ve olaylardan kurtarma yeteneklerini düzenli olarak doğrulayan kuruluşlardır.
Çünkü OT siber güvenliğinde dayanıklılık, saldırıdan kaçınmakla ilgili değildir; saldırı durumunda bile operasyonlara devam etmekle ilgilidir.
Son PLC saldırılarının en rahatsız edici yönü, keşfedilen şey değil, on yılı aşkın süredir sektörde gözlemlenenlere ne kadar benzediğidir. İnternet erişimli varlıklar, yönetilmeyen uzak erişim, sınırlı varlık görünürlüğü ve test edilmemiş kurtarma yeni sorunlar değildir. Bu sorunları çözmek için teknolojiler bugün yaygın olarak mevcuttur.
Henüz gerçekleşmeyen şey, siber güvenlik tavsiyelerinin pratiğe dönüştürülmesidir ve bu, özellikle kısıtlamalar altında çalışan küçük hizmetler ve belediyeler için geçerlidir.